 FlixGuard
Ausrollen per Klick oder Link.
Server einmal hinterlegen, danach Code und Updates per SSH ausrollen. Einzeln, als Gruppe oder aus der CI.
Alles für einen sauberen Rollout.
Zwei Stufen
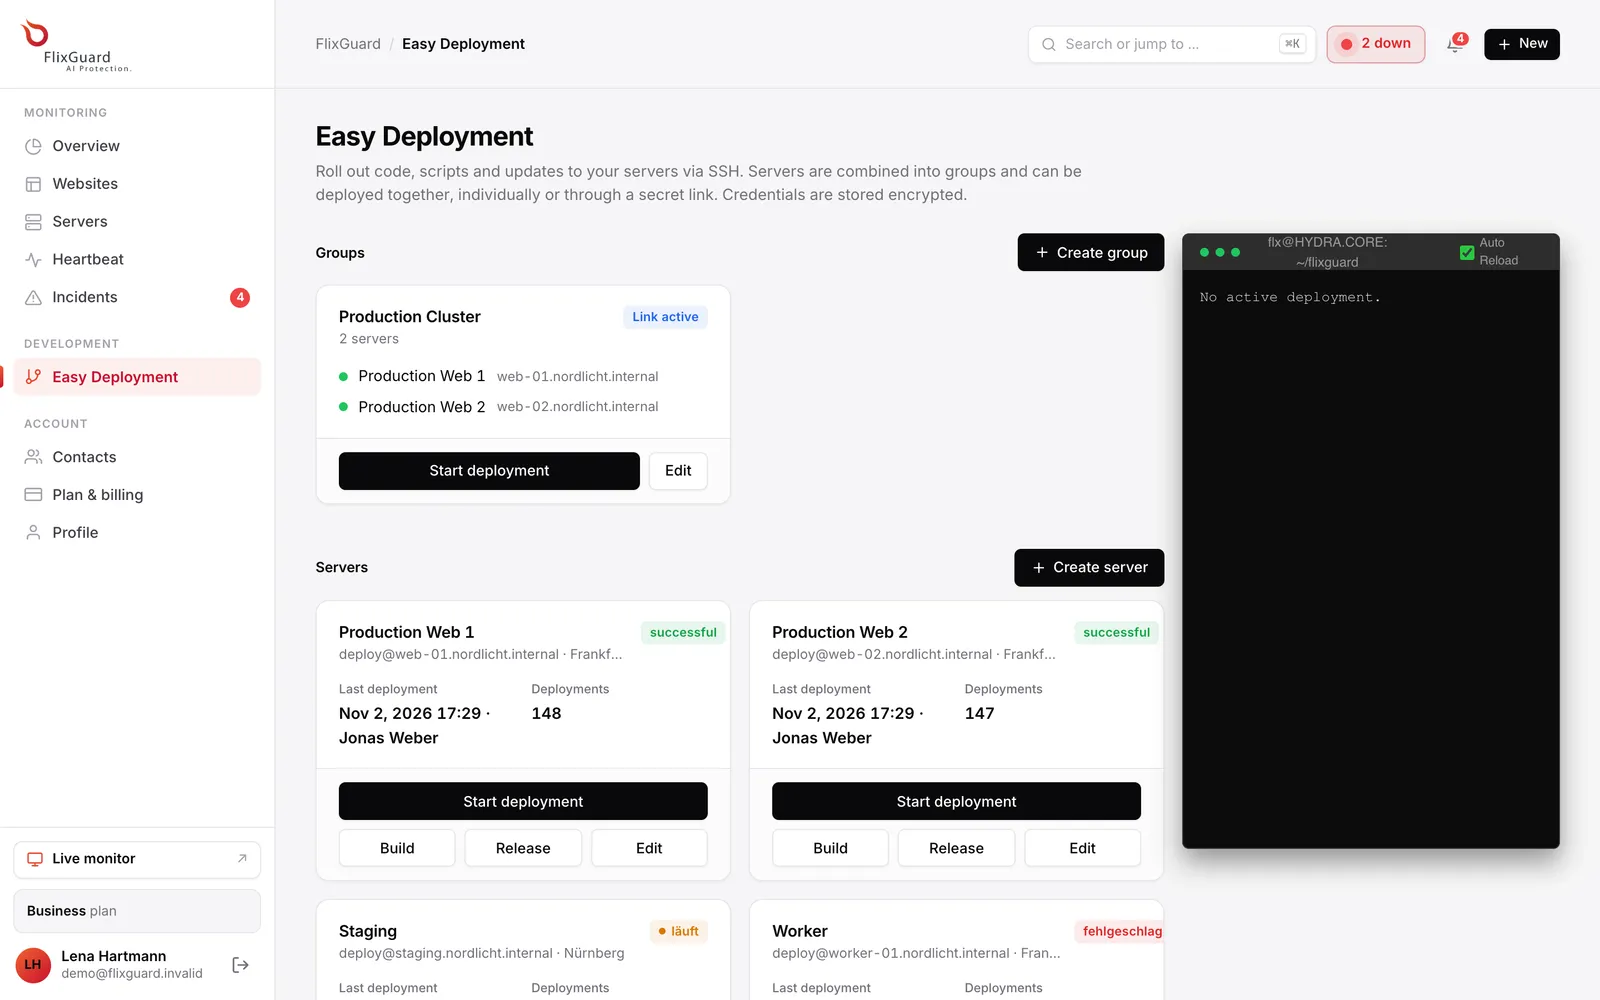
Je Server zwei frei benannte Befehlsfolgen, etwa Build und Release.
Gruppen
Server zusammenfassen und mit einem Klick gemeinsam ausrollen.
Deployment-Link
Ein geheimer Link startet das Deployment aus GitHub, GitLab oder jedem anderen System.
Live-Log
Die Ausgabe der Befehle erscheint live im Terminal-Fenster.
Verschlüsselt
Passwörter, Schlüssel und ENV-Dateien werden verschlüsselt gespeichert und nicht wieder angezeigt.
Nachvollziehbar
Wer wann ausgerollt hat und mit welchem Ergebnis, mit Zähler je Server.
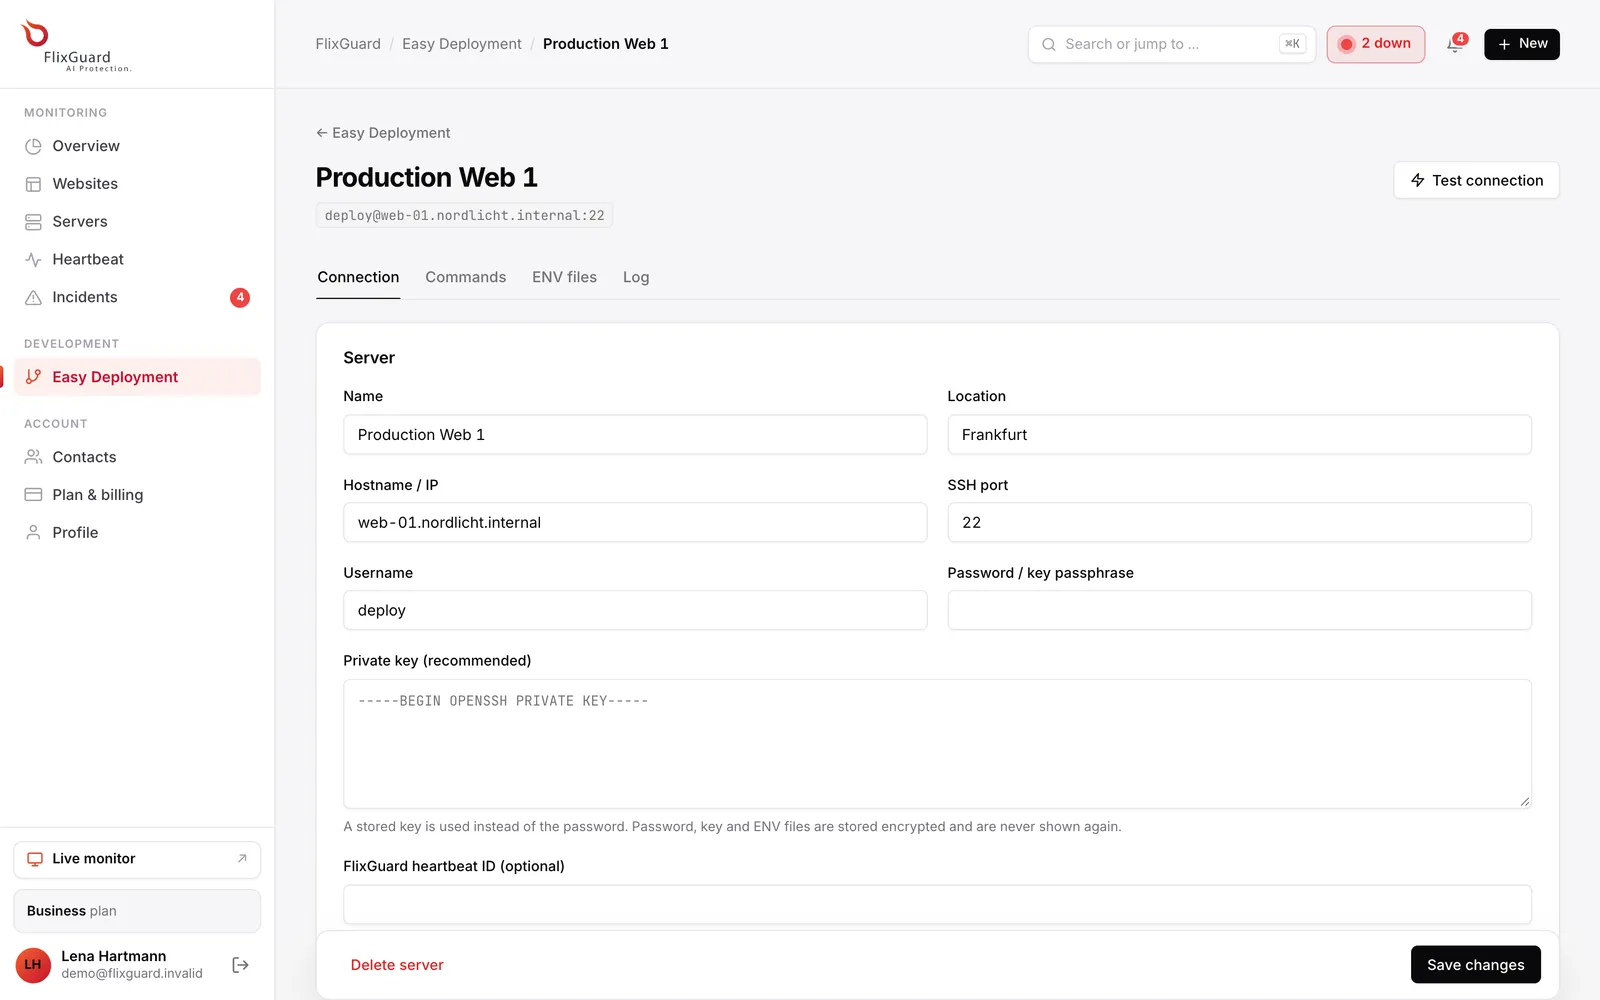
Server einmal einrichten.
Hostname, Port, Benutzer und am besten ein SSH-Schlüssel. „Verbindung testen“ prüft den Zugang vor dem ersten Rollout.
- Anmeldung per Schlüssel oder Passwort
- ENV-Dateien je Server
- Optional mit einem Heartbeat verknüpft
Fragen zum Easy Deployment.
Wie verbindet sich FlixGuard mit meinen Servern?
Per SSH mit den hinterlegten Zugangsdaten. Wir empfehlen einen eigenen Deploy-Benutzer mit Schlüssel.
Wie sicher sind meine Zugangsdaten?
Passwörter, Schlüssel und ENV-Dateien werden verschlüsselt gespeichert und nach dem Speichern nicht mehr angezeigt.
Wie viele Deployment-Server kann ich anlegen?
Im Starter-Tarif 2, in Pro 10 und in Business 50.
Kann ich aus meiner CI-Pipeline deployen?
Ja. Jede Gruppe und jeder Server hat einen geheimen Deployment-Link.
Ab heute merken Sie es zuerst.
Der erste Monitor läuft in zwei Minuten. Der Starter-Tarif bleibt kostenlos, ohne Kreditkarte.